Skenuoji – rizikuoji? QR kodai tapo sukčių ginklu
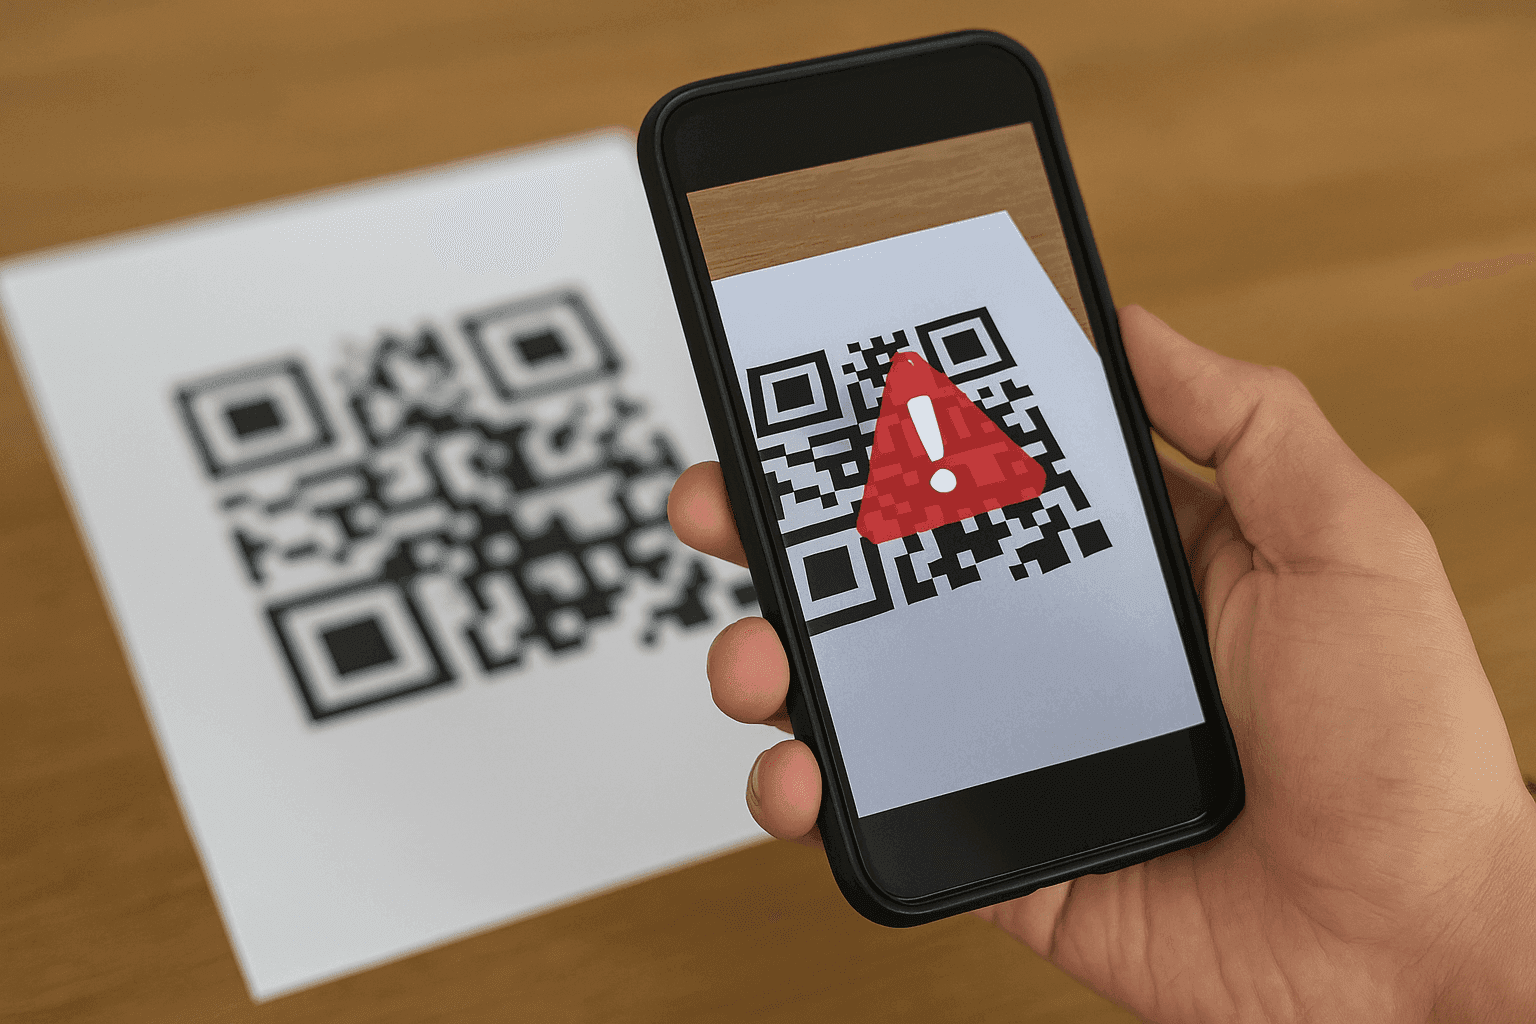
Suklastoti QR kodai – naujas būdas vogti asmens duomenis
Nuo pandemijos laikų QR kodai tapo neatsiejama kasdienybės dalimi – jų randame restoranuose, kavinėse, parduotuvėse, net ir gatvėse. Tačiau vis plačiau naudojamą technologiją netruko prisitaikyti ir sukčiai.
Vienas naujausių metodų – vadinamasis „quishing“, kai apgavikai pasitelkia suklastotus QR kodus, kad vartotojai būtų nukreipti į kenksmingas svetaines arba netyčia atsisiųstų kenkėjišką programinę įrangą. [1]
Suklastoti QR kodai dažnai atrodo visiškai įprasti – užklijuoti ant reklaminių stendų, siuntinėjami el. paštu ar pateikiami socialiniuose tinkluose. Sukčiai vilioja aukas pažadais ar „skubiais pasiūlymais“, kad šios greitai nuskenuotų kodą, nesusimąstydamos apie riziką.
„Jūs galite nuskenuoti QR kodą, kuris atrodo visiškai patikimai, tačiau būti nukreiptas į kenksmingą svetainę arba netikėtai parsisiųsti kenkėjišką programą“, – įspėja kibernetinio saugumo ekspertai.
Dauguma žmonių neskiria dėmesio QR kodo kilmei
Nors QR kodai vizualiai atrodo nekalti, jie gali paslėpti bet kokią nuorodą. Sukčiai pasinaudoja tuo, kad žmonės retai susimąsto apie QR kodo saugumą – tyrimai rodo, jog net 73 procentai žmonių skenuoja QR kodus jų nepatikrinę. Dėl to daugiau nei 26 milijonai žmonių jau yra nukreipti į kenkėjiškas svetaines.
Dar daugiau nerimo kelia tai, kad pagal „Keepnet Labs“ duomenis, šiuo metu net ketvirtadalis visų kenksmingų nuorodų yra platinamos būtent QR kodų pagalba.
Sukčiai dažnai siunčia QR kodus el. paštu ar trumpąja žinute, ragindami skubiai veikti – prisijungti prie paskyros, apmokėti sąskaitą, pasinaudoti riboto laiko pasiūlymu. Tokie skatinimai sukelia psichologinį spaudimą ir verčia vartotoją veikti impulsyviai, neįvertinus rizikos.
„Jei QR kodas atsiranda neaiškiame kontekste arba šalia jo nėra jokio paaiškinimo, geriau jo neskenuoti“, – pataria ekspertai. [2]
Kaip apsisaugoti nuo QR kodų sukčiavimo?
Saugumo specialistai pateikia keletą paprastų, bet veiksmingų patarimų:
- Neskenuokite QR kodų, gautų per netikėtas žinutes ar el. laiškus.
- Venkite kodų, kurie neturi jokio konteksto ar paaiškinimo.
- Atkreipkite dėmesį į svetainės adresą, į kurį jus nukreipia kodas. Jei URL atrodo įtartinai ar neįprastai – jo neatidarykite.
- Jei įmanoma, vietoj skenavimo, patys įveskite svetainės adresą naršyklėje.
- Naudokite dviejų veiksnių autentifikaciją, kad net ir nutekėjus slaptažodžiui, prisijungti be jūsų leidimo būtų sunkiau.
QR kodai gali būti naudingi ir patogūs, bet būtent dėl šios jų savybės jie ir tampa idealiu įrankiu sukčiams. Kritinis mąstymas ir atidumas – geriausia apsauga nuo skaitmeninių spąstų.
Komentarų (0)
Komentarų dar nėra. Būk pirmas!
Komentuoti gali tik prisijungę vartotojai. Registruokis — ir galėsi pasidalinti savo mintimis apie šį straipsnį.
Registruotis