Bendrasis duomenų apsaugos reglamentas
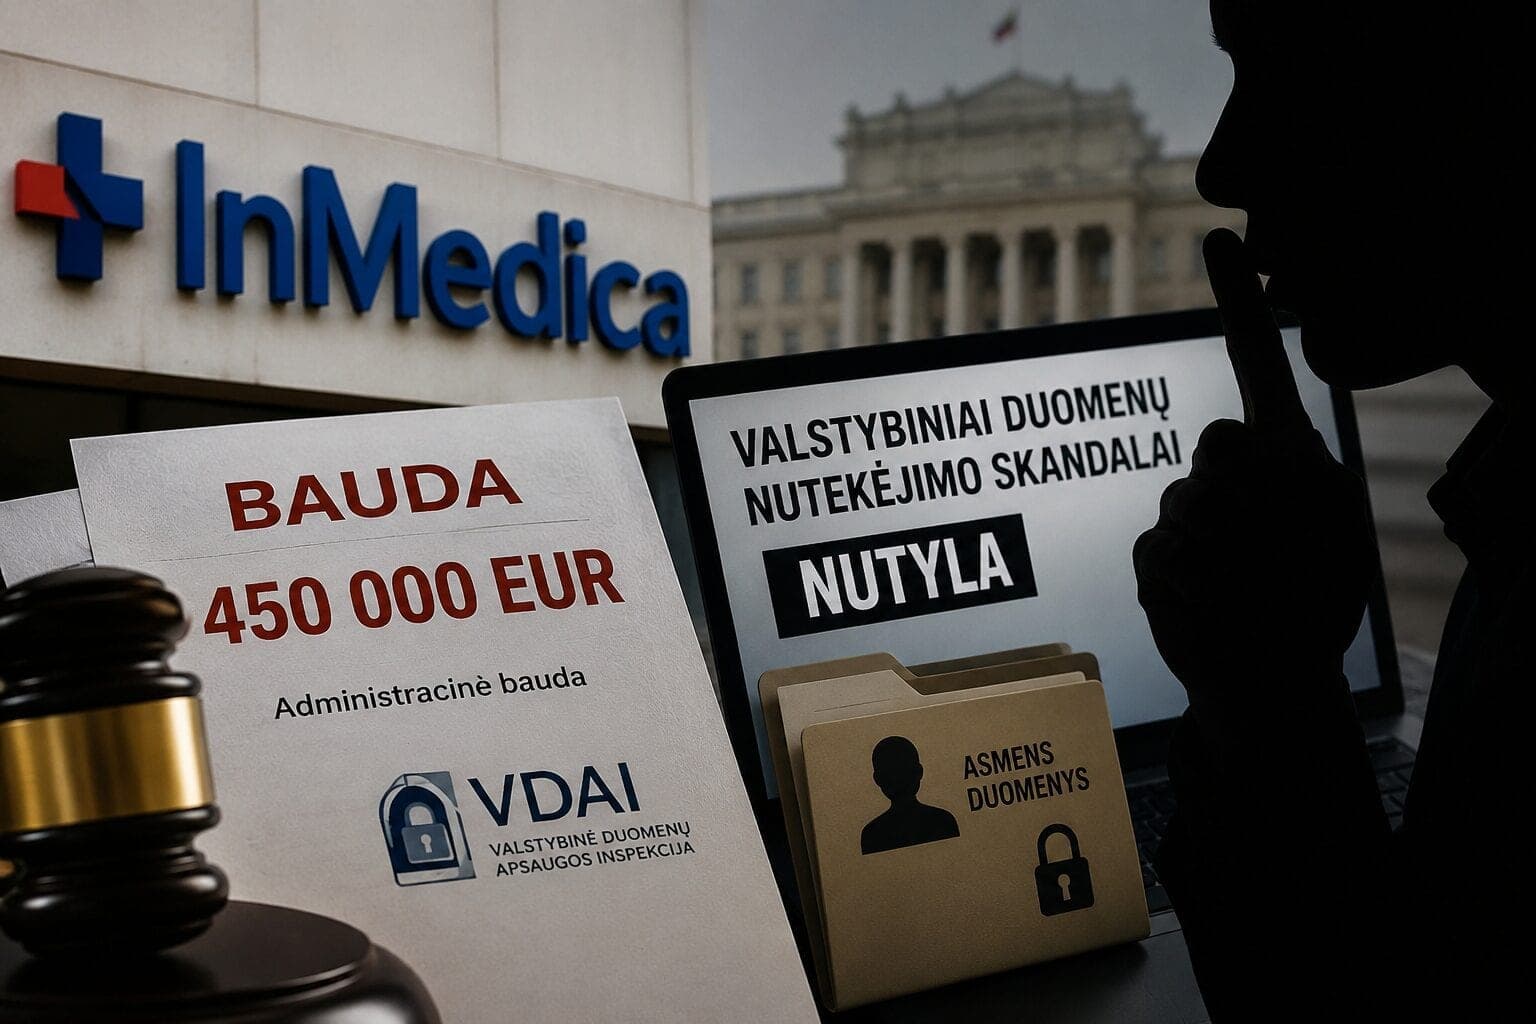
Bendrasis duomenų apsaugos reglamentas (GDPR) yra Europos Sąjungos teisės aktas, skirtas asmens duomenų apsaugai ir privatumo užtikrinimui. Šis reglamentas nustato reikalavimus, kaip organizacijos turi tvarkyti asmens duomenis, siekiant apsaugoti individų teises ir laisves. Lietuvoje GDPR aktualumas ypač išryškėja dėl vis dažnesnių duomenų nutekėjimų ir pažeidimų, kurie kelia grėsmę asmens privatumui ir saugumui. 77.lt straipsniai atskleidžia, kaip Lietuvoje vyksta duomenų apsaugos pažeidimai, pavyzdžiui, VDAI skirta 450 tūkst. eurų bauda medicinos tinklui „InMedica“ už duomenų apsaugos pažeidimus, ir kaip pacientai laimi ginčus dėl teisės gauti savo medicininius duomenis. Taip pat, straipsniuose nagrinėjami nauji iššūkiai, susiję su neurotechnologijomis ir dirbtiniu intelektu, kurie kelia papildomų klausimų dėl asmens teisių ribų.
Dalintis
Naujausias: BDAR reformos iššūkiai: kaip ES reguliuos skaitmeninės eros duomenų apsaugą? (2025-05-21)
Straipsniai apie: Bendrasis duomenų apsaugos reglamentas
 Technologijos
BDAR reformos iššūkiai: kaip ES reguliuos skaitmeninės eros duomenų apsaugą?
ES planuoja keisti BDAR, siekdama palengvinti ataskaitų teikimo reikalavimus mažoms įmonėms ir taisyti esmines spragas.
 Linksmai
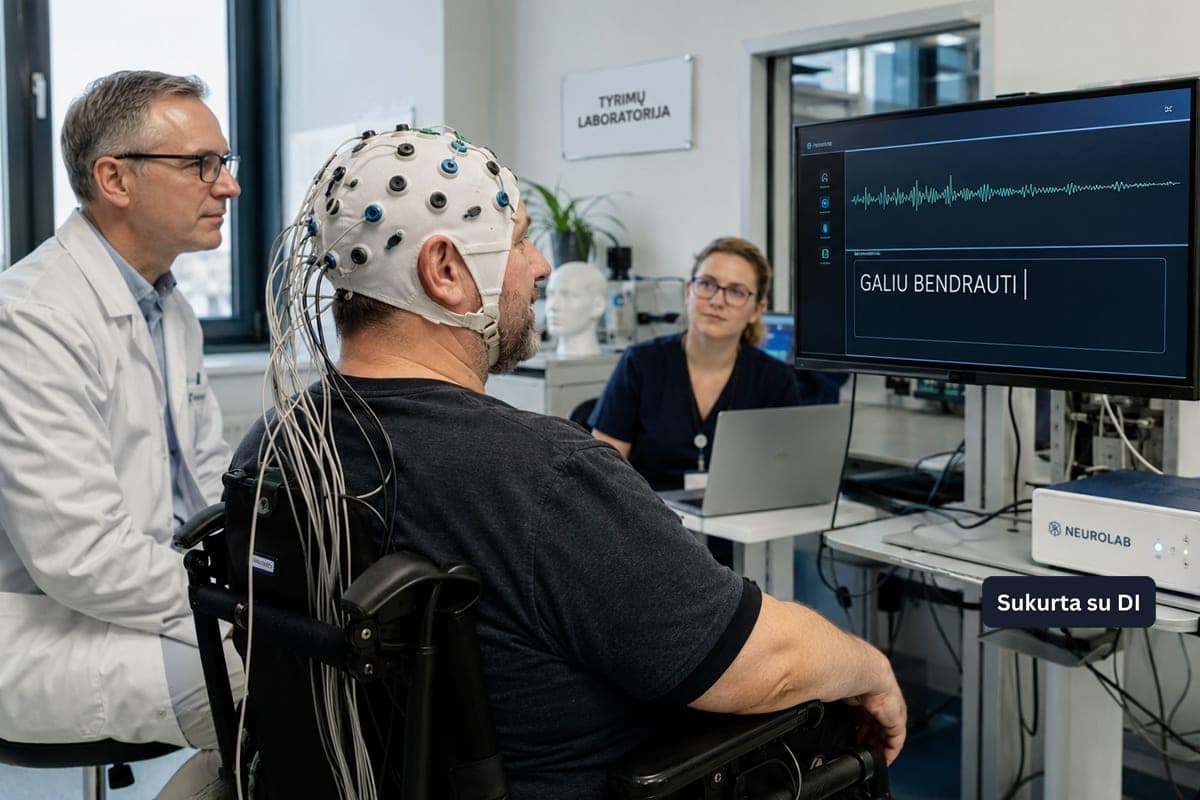
Smegenų duomenų privatumas: neurotechnologijos ir smegenų–kompiuterio sąsajos kuria naują asmens teisių ribą
 Nuomonės
Raimonda JOSKAUDIENĖ: Kaip jaustumėtės sužinoję, kad jūsų vaiką stebi slapta kamera?
Mama sužinojo, kad ją ir dukrą slapta stebi vaizdo kameros krizių centre, pažeidžiant jų privatumą.
 Technologijos
Dirbtinio intelekto modeliai keičiasi: atsakymai gali priklausyti nuo to, kas už juos moka?
 Technologijos
Reputacijos ataskaitos už pinigus? Lietuvos startuolis tiriamas dėl galimo asmens duomenų pardavinėjimo
 Technologijos
Ką daryti, jei „Google“ paieškoje randate klaidinančią informaciją apie save?
Klaidinga informacija internete gali pakenkti reputacijai. Sužinokite, kaip reikalauti jos pašalinimo iš „Google“ paieškos rezultatų.
 Technologijos
„Meta“ dirbtinis intelektas mokysis iš vartotojų duomenų: atsisakymui liko nedaug laiko
 Kelionės
Skaitmeninė turistų registracija: teikti duomenis privalės visi apgyvendinimo paslaugų teikėjai
 Politika
Konservatoriai siūlo riboti seimo posėdžių įrašų skelbimą
Konservatorių siūlymas riboti Seimo posėdžių įrašų skelbimą sulaukė kritikos iš žurnalistų ir politikų dėl skaidrumo ir istorijos išsaugojimo.
 Technologijos
„Meta“ pralaimėjo tesinę kovą: privalės klausti ES piliečių sutikimo dėl personalizuotų reklamų
Meta privalės gauti ES piliečių sutikimą dėl personalizuotų reklamų, po penkerių metų teisinės kovos dėl duomenų privatumo.
Susijusios temos
Dažni klausimai
Kokie yra pagrindiniai GDPR reikalavimai?
GDPR reikalauja, kad organizacijos gautų aiškų sutikimą iš asmenų prieš tvarkydamos jų duomenis, užtikrintų duomenų saugumą ir leistų asmenims lengvai pasiekti savo duomenis.
Ką daryti, jei mano duomenys buvo pažeisti?
Rekomenduojama nedelsiant pranešti apie pažeidimą atitinkamai institucijai, pavyzdžiui, Valstybinei duomenų apsaugos inspekcijai, ir imtis veiksmų, kad apsaugotumėte savo asmens duomenis.
Kokios baudos gresia už GDPR pažeidimus?
GDPR numato dideles baudas, kurios gali siekti iki 20 mln. eurų arba 4% metinių pasaulinių pajamų, priklausomai nuo pažeidimo sunkumo.
Kaip GDPR veikia socialinius tinklus?
Socialiniai tinklai privalo užtikrinti, kad vartotojai būtų informuoti apie jų duomenų tvarkymą ir gauti sutikimą, taip pat suteikti galimybę lengvai pasiekti ir ištrinti savo duomenis.
Kokie yra dažniausi duomenų apsaugos pažeidimai Lietuvoje?
Dažniausi pažeidimai apima netinkamą asmens duomenų tvarkymą, nesaugų duomenų saugojimą ir nesugebėjimą užtikrinti tinkamos informacijos apie duomenų tvarkymą.
Tema sudaroma automatiškai iš straipsnių, kuriuose ji minima; aprašas atnaujinamas, kai atsiranda naujų straipsnių. Pastebėjai netikslumą – rašyk redakcijai.